解説 / 2026年10月時点(各社の公式情報で確認)
AIに入力した情報は、外部に漏れるのか
Claude Code・Copilot・Gemini・ChatGPT を比べる
「AIに社内の情報を入力したら外部に漏れるのでは」という不安に、仕組みで答える記事です。会社契約で使う Claude Code(パソコン版・クラウド版)、Microsoft 365、Google Workspace、ChatGPT Business を、入力した情報の行き先で比べます。
答え会社契約なら、通常の使い方では、入力した情報は外部に漏れません
5つとも、入力した情報を学習に使わないと規約に明記。他社の利用者への回答に出ることはありません。
入力は暗号化されて提供会社に送られ、決められた期間だけ保管されます。提供会社の社員が通常見ることもありません。
自分で公開リンクを作らない限り、ほかの会社の人が入力内容を見る手段はありません。
外部に漏れるのは、表2の「例外」にあたる使い方をした場合だけです。どれも設定と決まりで塞げます。
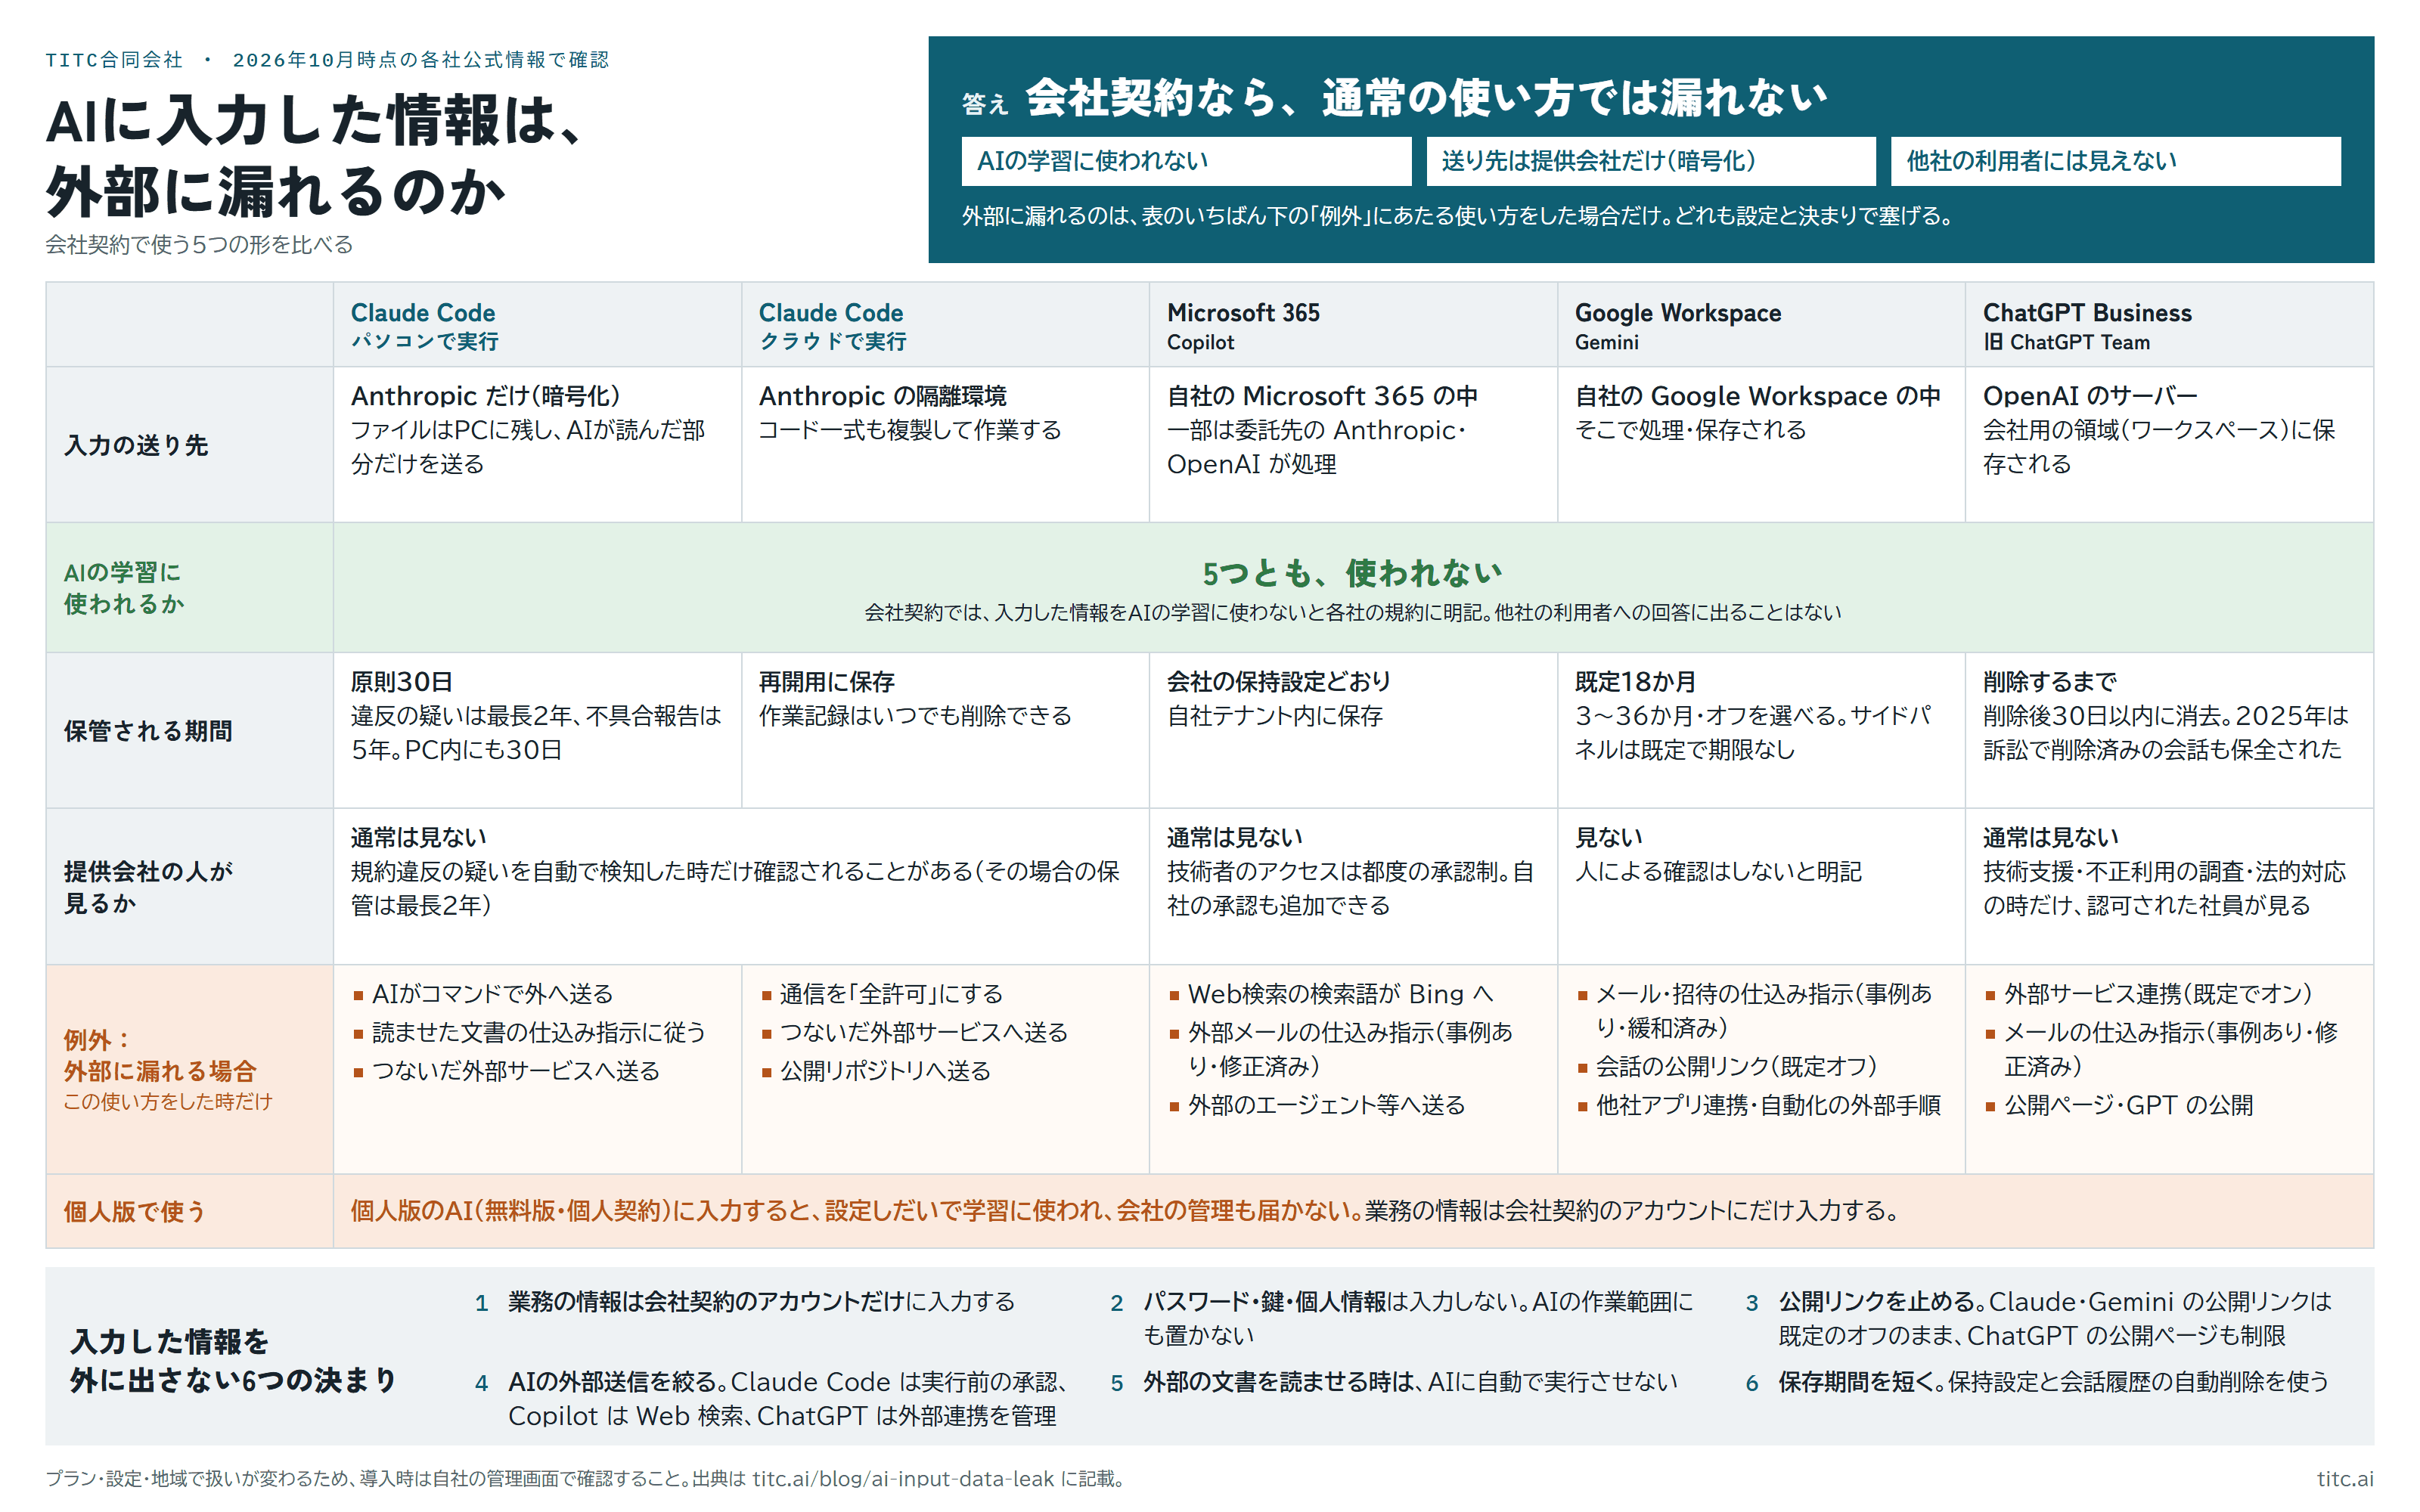
表1 ・ 入力した情報の行き先
入力した情報はどこへ行き、誰が見るのか
| Claude Codeパソコンで実行 | Claude Codeクラウドで実行 | Microsoft 365Copilot(旧 Microsoft 365 Copilot) | Google WorkspaceGemini | ChatGPT Business旧 ChatGPT Team | |
|---|---|---|---|---|---|
| 入力の送り先 | Anthropic だけ(暗号化) ファイルはPCに残り、AIが読んだ部分(ファイルの中身・コマンドの結果・指示文)だけを送る。 |
Anthropic の隔離環境 GitHub のリポジトリを複製して作業する。手元のPCのファイルには触れない。 |
自社の Microsoft 365 の中 Claude(Anthropic)や OpenAI 運用のモデルを使う機能では、委託先として両社が処理(Microsoft の契約が適用。日本を含む多くの地域で既定オン、管理者がオフにできる)。 |
自社の Google Workspace の中 Gemini とのやり取りは組織の中にとどまり、ほかの顧客には使われないと明記。 |
OpenAI のサーバー 会社用の領域(ワークスペース)に保存される。普段使っている Microsoft・Google とは別の会社に預けることになる。 |
| AIの学習に使われるか | 5つとも、使われない。会社契約では、入力した情報をAIの学習に使わないと各社の規約に明記されています(Google は「顧客の事前の許可なく使わない」、Anthropic は「組織の管理者が改善協力プログラムに申し込んだ場合を除く」と規定)。学習に使われない以上、他社の利用者への回答に自社の情報が出ることはありません。 |
||||
| 保管される期間 | 原則30日 規約違反の疑いを検知した場合は最長2年、不具合報告で送った会話は5年。手元のPCにも会話の記録が30日、暗号化されずに残る。 |
再開用に保存 作業記録は再開できるよう保存され、いつでも削除できる。 |
会社の保持設定どおり やり取りは自社のメールボックスの隠しフォルダに保存され、保持設定と電子情報開示の対象。 |
既定18か月 Gemini アプリの会話は既定18か月(3・18・36か月かオフを選べる)。サイドパネルの会話は2026年から保存され、既定は期限なし(自動削除を設定可)。 |
削除するまで 会話は利用者が削除するまで保存され、削除後30日以内に消去。管理者が保存期間を決める設定は Enterprise 向け(Business では確認できず)。2025年の訴訟では、削除済みの会話も一時的に保全された(前身の Team が対象、同年9月に終了)。 |
| 提供会社の人が見るか | 通常は見ない 規約違反の疑いを自動で検知した場合に確認されることがあり、その内容の保管は最長2年に延びる。 |
通常は見ない 社員が常時見られる権限はなく、必要な時だけ別の担当者の承認を得て一時的に見る。カスタマーロックボックス(E5 等)を使えば、自社の承認も必要にできる。 |
見ない 会社向けの Gemini の会話は、人が確認しないと明記。 |
通常は見ない 認可された社員が、技術支援・不正利用の調査・法的義務への対応に限って見る。 |
|
| 他社の利用者に見えるか | 見えない。自分で公開リンクを作らない限り、ほかの会社の人が入力内容を見る手段はありません。公開リンクの扱いは表2の①で比べます。 |
||||
図1 ・ 例外の全体像
提供会社に「預ける」ことと、外部に「漏れる」ことは別
入力した情報が提供会社に送られるのは、契約で守られた「預け先」です。外部に漏れるのは、そこから先の第三者に出る4つの経路だけです。
表2 ・ 例外:外部に漏れる場合
この使い方をした時だけ、外部に漏れ得る
4つの経路ごとに5つを比べます。
| Claude Codeパソコンで実行 | Claude Codeクラウドで実行 | Microsoft 365Copilot(旧 Microsoft 365 Copilot) | Google WorkspaceGemini | ChatGPT Business旧 ChatGPT Team | |
|---|---|---|---|---|---|
| ① 人が公開リンクを作る | 既定で閉 チームプランでは、会話や作業の共有は社内の人だけ。AIが作る資料ページを社外に公開できるのは、管理者が「外部共有」をオンにした場合だけ(既定オフ)。 |
既定で閉 作業の共有は「本人のみ」か「社内」の2択で、公開リンクは作れない。 |
既定で閉 Copilot の会話の共有リンクは、社内の人しか開けない(会社のアカウントでのサインインが必要)。共有を使えるかどうかは会社が決められる。 |
既定で閉 Gemini の会話の公開リンク(2026年3月〜)は、管理者が許可した場合だけ作れる(既定オフ)。作ると誰でも開け、作成済みのリンクは利用者が消すまで開ける状態が続く。 |
設定で塞ぐ 会話の共有リンクは、同じワークスペースの人しか開けない。ただし公開ページ(Sites、2026年7月〜・既定で有効)や GPT の公開リンクは社外から開けるため、管理者が止める。 |
| ② AIが外へ送ってしまう仕込まれた指示・自動実行 | 注意 AIがPC上でコマンド・Web取得・外部連携を実行できる。読ませた文書に仕込まれた指示で、情報を外へ送らされる欠陥が公表され、修正済み(2025年・2026年)。歯止めは実行前の承認、禁止ルール、隔離の仕組み(Mac・Linux・WSL2。Windows 単体では使えない)。 |
設定で塞ぐ 隔離環境からの通信は、既定で許可リスト(GitHub・パッケージ配布元・主要クラウドなど)に限られる。「全許可」にも変えられ、GitHub と連携先への通信は許可リストを通らない。手元PCの情報は送られない。 |
注意 外部から届くメールや文書に仕込まれた指示で、社内の情報を外へ送らせる欠陥が複数公表。2025年6月の「EchoLeak」は、メール1通・操作不要で成立した(いずれも修正済み)。 |
注意 メールやカレンダーの招待に仕込んだ指示で、予定やメールの内容を書き出させる手口が複数公表(2025〜2026年、緩和済み)。Google 自身が「解決して終わる問題ではない」と表明。 |
注意 メールや文書に仕込まれた指示で、連携先の情報を外へ送らせる手口が公表(2025年の「ShadowLeak」は修正済み)。OpenAI 自身も「完全には解決しそうにない」と表明。プログラム作成用の Codex のクラウド実行は、ネット接続が既定で無効。 |
| ③ 連携先・別の会社へ渡る | 設定で塞ぐ 外部サービスとの連携(MCP)で送った内容は、連携先の規約で扱われる。管理者は、使ってよい連携を設定で絞れる。 |
設定で塞ぐ 連携先への通信は Anthropic 経由で、許可リストの対象外。定期実行(ルーティン)は人の承認なしに連携を使う。 |
設定で塞ぐ Web検索を使うと、質問から作った数語の検索語が Bing に送られる(利用者・会社を特定する情報は除外。データ保護契約の対象外)。管理者がオフにできる。外部のエージェントやプラグインに渡った内容は相手の規約で扱われる。 |
設定で塞ぐ 他社アプリとの連携や、自動化(Workspace Studio)の外部手順で渡した内容は相手の規約で扱われる。外部への手順は承認制にできる。 |
設定で塞ぐ 外部サービスとの連携(コネクタ)は既定でオン。GPT の外部送信(Actions)は、作成者が指定した外部サービスへ会話の一部を送る。管理者は連携ごとにオフや読み取りのみにできる。 |
| ④ 個人のアカウントで使う | どの会社のAIでも、個人版は会社の契約と管理の外です。設定しだいで入力が学習に使われ、保管期間も長くなり得ます(ChatGPT の無料版・Plus は既定で学習に使う設定、Claude の個人版で学習を許可すると保管は5年)。会社の管理者の設定も届きません。業務は会社契約のアカウントに限ります。 |
||||
| 主な歯止め管理者の設定 | 実行前の承認/読み込み禁止ルール(例:.env)/隔離の仕組み(WSL2)/設定の一括配布(管理外のPCでは外せるため端末管理と併用)/自動更新を止めない |
ネットワークを「なし」か許可リストに/不要な連携はオフ/クラウドでの実行そのものを組織でオフにする | Web検索のオフ/エージェントの許可制/秘密度ラベルと情報漏洩防止(DLP) | 会話の公開リンクはオフのまま/外部手順の承認/情報漏洩防止(DLP)・保存地域の指定(上位エディション) | 外部連携は必要なものだけ・読み取りのみに/公開ページと GPT の公開を止める/最も機密性の高い情報は入力しない(保存期間の設定や保存しない契約は Business に無い) |
図2 ・ Claude Code の2つの使い方
パソコン版とクラウド版は、守る場所が違う
同じ Claude Code でも、パソコンで動かすかクラウドで動かすかで、提供会社に送るものも、外へ出る経路も変わります。
| パソコンで実行 | クラウドで実行 | |
|---|---|---|
| 動く場所 | 自分のPC。PCのファイル、ネットワーク、ログイン情報を使える。 | Anthropic が管理する隔離された仮想マシン。手元のPCのファイルには触れない。 |
| 提供会社に送るもの | AIが読んだファイルの中身、コマンドの結果、指示文。 | リポジトリ全体(GitHub から複製)と、作業の記録。 |
| 外への通信 | PCの通信をそのまま使える。設定で承認制や禁止にする。 | 既定は許可リスト(GitHub・パッケージ配布元・主要クラウドなど)。「なし」「全許可」「独自のリスト」も選べる。GitHub と連携先は別の経路。 |
| 共有 | 会話の共有は社内のみ。資料ページの公開は管理者の許可制(既定オフ)。 | 「本人のみ」か「社内」の2択。公開リンクは無い。 |
| 秘密情報(鍵) | PCにある .env などを読めば、その中身も提供会社に送られる。 |
GitHub の認証情報は隔離環境に入らない。チームプランでは鍵を環境変数に置くことになり、その環境を使う人に見える。 |
| 記録の保存 | 提供会社で原則30日。PCの中にも30日、暗号化されずに残る。 | 作業記録は再開できるよう保存される。いつでも削除できる。 |
| 主な歯止め | 実行前の承認、読み込み禁止ルール、隔離の仕組み(Mac・Linux・WSL2)、管理者による設定の一括配布。 | ネットワークの制限、不要な連携のオフ、クラウドでの実行を組織でオフにする設定。 |
注意:GitHub を通さずに手元のリポジトリをクラウドへ送る使い方では、全ブランチの履歴と未コミットの変更が送られます。Windows では秘密ファイルの変更も除外されないため、先に GitHub 連携を済ませてから使います。
図3 ・ 公表された事例
どの会社のAIにも、同じ種類の欠陥が見つかっている
外から読ませた文書やメールに指示を仕込み、AIに情報を外へ送らせる手口は、どの会社でも見つかり、修正されています。読ませる情報の出どころに注意し、AIの自動実行に歯止めをかけることが共通の対策です。
| 公表 | サービス | 何が起きたか | 状態 |
|---|---|---|---|
| 2025-06 | Microsoft 365 Copilot | 「EchoLeak」。外部から届いたメール1通で、利用者の操作なしに社内の情報を外へ送らせられる欠陥。 | 修正済み |
| 2025-08 | Claude Code | 読ませた内容に仕込んだ指示で、ファイルの中身を確認なしにネットへ送らせられる欠陥(CVE-2025-55284)。 | 修正済み |
| 2025-08 | Gemini(Workspace) | カレンダーの招待に仕込んだ指示で、メールの件名などを外部へ送らせる手口。 | 緩和済み |
| 2025-09 | ChatGPT(Deep Research) | 「ShadowLeak」。メールに隠した指示で、Gmail の内容を攻撃者のサーバーへ送らせる手口。OpenAI のクラウドから送られるため、社内の防御では見えない。 | 修正済み |
| 2026-01 | Gemini(Workspace) | 招待の説明欄に仕込んだ指示で、非公開の予定を要約し、攻撃者が見られる予定に書き出させる手口。 | 緩和済み |
| 2026-06 | Microsoft 365 Copilot | 細工したリンクを1回押すと、メールや文書の内容が攻撃者へ送られる欠陥(CVE-2026-42824)。 | 修正済み |
| 2026-06 | Claude Code | Web取得で事前に許可されていたサイトを抜け道にして、情報を持ち出せる欠陥(CVE-2026-54316)。 | 修正済み |
運用ルール
入力した情報を外に出さない6つの決まり
- 業務は会社契約のアカウントだけで使う。個人の無料版・個人契約に業務の情報を入れない。
- 公開リンクを止める。Claude と Gemini の公開リンクは既定のオフのままにし、ChatGPT の公開ページと GPT の公開も止める。
- AIの外部送信を絞る。Claude Code は実行前の承認と禁止ルール、クラウド版は許可リスト。Copilot は Web 検索とエージェントを管理、Gemini は外部への手順を承認制にする。ChatGPT は外部連携を必要なものだけにする。
- 外部の文書・メール・Webページを読ませる作業では、AIに自動で実行させない。操作を一つずつ確認する。
- パスワード・鍵・個人情報は、AIの作業範囲に置かない。読み込み禁止ルールも設定する。
- 保存期間を短くする。各社の保持設定と、会話履歴の自動削除を使う。
よくある心配
不安に一つずつ答える
入力した情報が、他社の人へのAIの回答に出てくるのでは?
出てきません。5つとも会社契約では、入力した情報を学習に使わないと規約に定めています。学習に使われない以上、AIの知識として他社に流れる経路がありません。
Copilot・Gemini・ChatGPT と比べて、Claude Code は危ない?
リスクの種類が違います。Copilot と Gemini は社内のメールや文書を横断して読むため、外部から届いたメールに仕込まれた指示に弱い面があり、実際に事例が公表されています。ChatGPT Business は、会話を消すまで OpenAI に保存し、外部サービスとの連携が既定でオンです。Claude Code は作業を実行するため、外へ送る操作に歯止めが要ります。どれも設定で歯止めを作れます。
提供会社の社員が中身を見るのでは?
通常の利用で中身を見る運用ではありません。Google は会社向けの Gemini の会話を人が確認しないと明記しています。Microsoft は技術者のアクセスを都度の承認制にしていて、追加の機能を使えば自社の承認も必要にできます。OpenAI は、技術支援・不正利用の調査・法的義務への対応に限って、認可された社員が見ます。Anthropic は規約違反の疑いを自動で検知した場合に確認することがあり、その内容の保管は最長2年に延びます。
裁判や捜査で、入力した情報が開示されることは?
どの会社も、法律に基づく正式な請求には応じることがあります。2025年には訴訟で ChatGPT の削除済みの会話が保全されました(前身の Team などが対象で、Enterprise は対象外。同年9月に終了)。最も機密性の高い情報は、どのAIにも入力しないのが原則です。
それでもゼロリスクではないのでは?
その通りで、どのクラウドサービスもゼロリスクではありません。大切なのは、使わないことではなく、漏れる経路を知って設定で塞ぐことです。会社として使わない場合、社員が個人版のAIを隠れて使うほうが、管理できない分だけ危険です。
出典と注意書き
本記事は2026年10月時点の各社の公式情報をもとにした概要です。保存期間や機能の既定値は、プラン・契約・地域・設定で変わります。導入時は、自社の管理画面と最新の規約で確認してください。
出典(Anthropic)
- Claude Code:データの扱い(学習・保存期間・送信内容)
- Claude Code:クラウドでの実行(隔離環境・共有範囲)
- Claude Code:クラウド環境のネットワーク設定
- Claude Code:資料ページ(アーティファクト)の共有と管理
- Claude Code:隔離の仕組み(対応OS)
- Claude Code:管理者による設定の一括配布
- CVE-2025-55284 / CVE-2026-54316
出典(Microsoft)
- Copilot のデータ・プライバシー・セキュリティ
- Copilot の Web 検索で送られる内容
- 委託先としての Anthropic モデル
- Copilot のやり取りの保持
- Copilot の会話の共有(社内のみ)
- CVE-2025-32711(EchoLeak) / CVE-2026-42824
出典(Google)
- Google Workspace の生成AIプライバシーハブ
- Gemini アプリ(Workspace)のプライバシー
- サイドパネルの会話履歴(2026年)
- Gemini 会話の公開リンク(2026年3月)
- SafeBreach(2025年8月) / Miggo(2026年1月)
出典(OpenAI)
ご相談
